
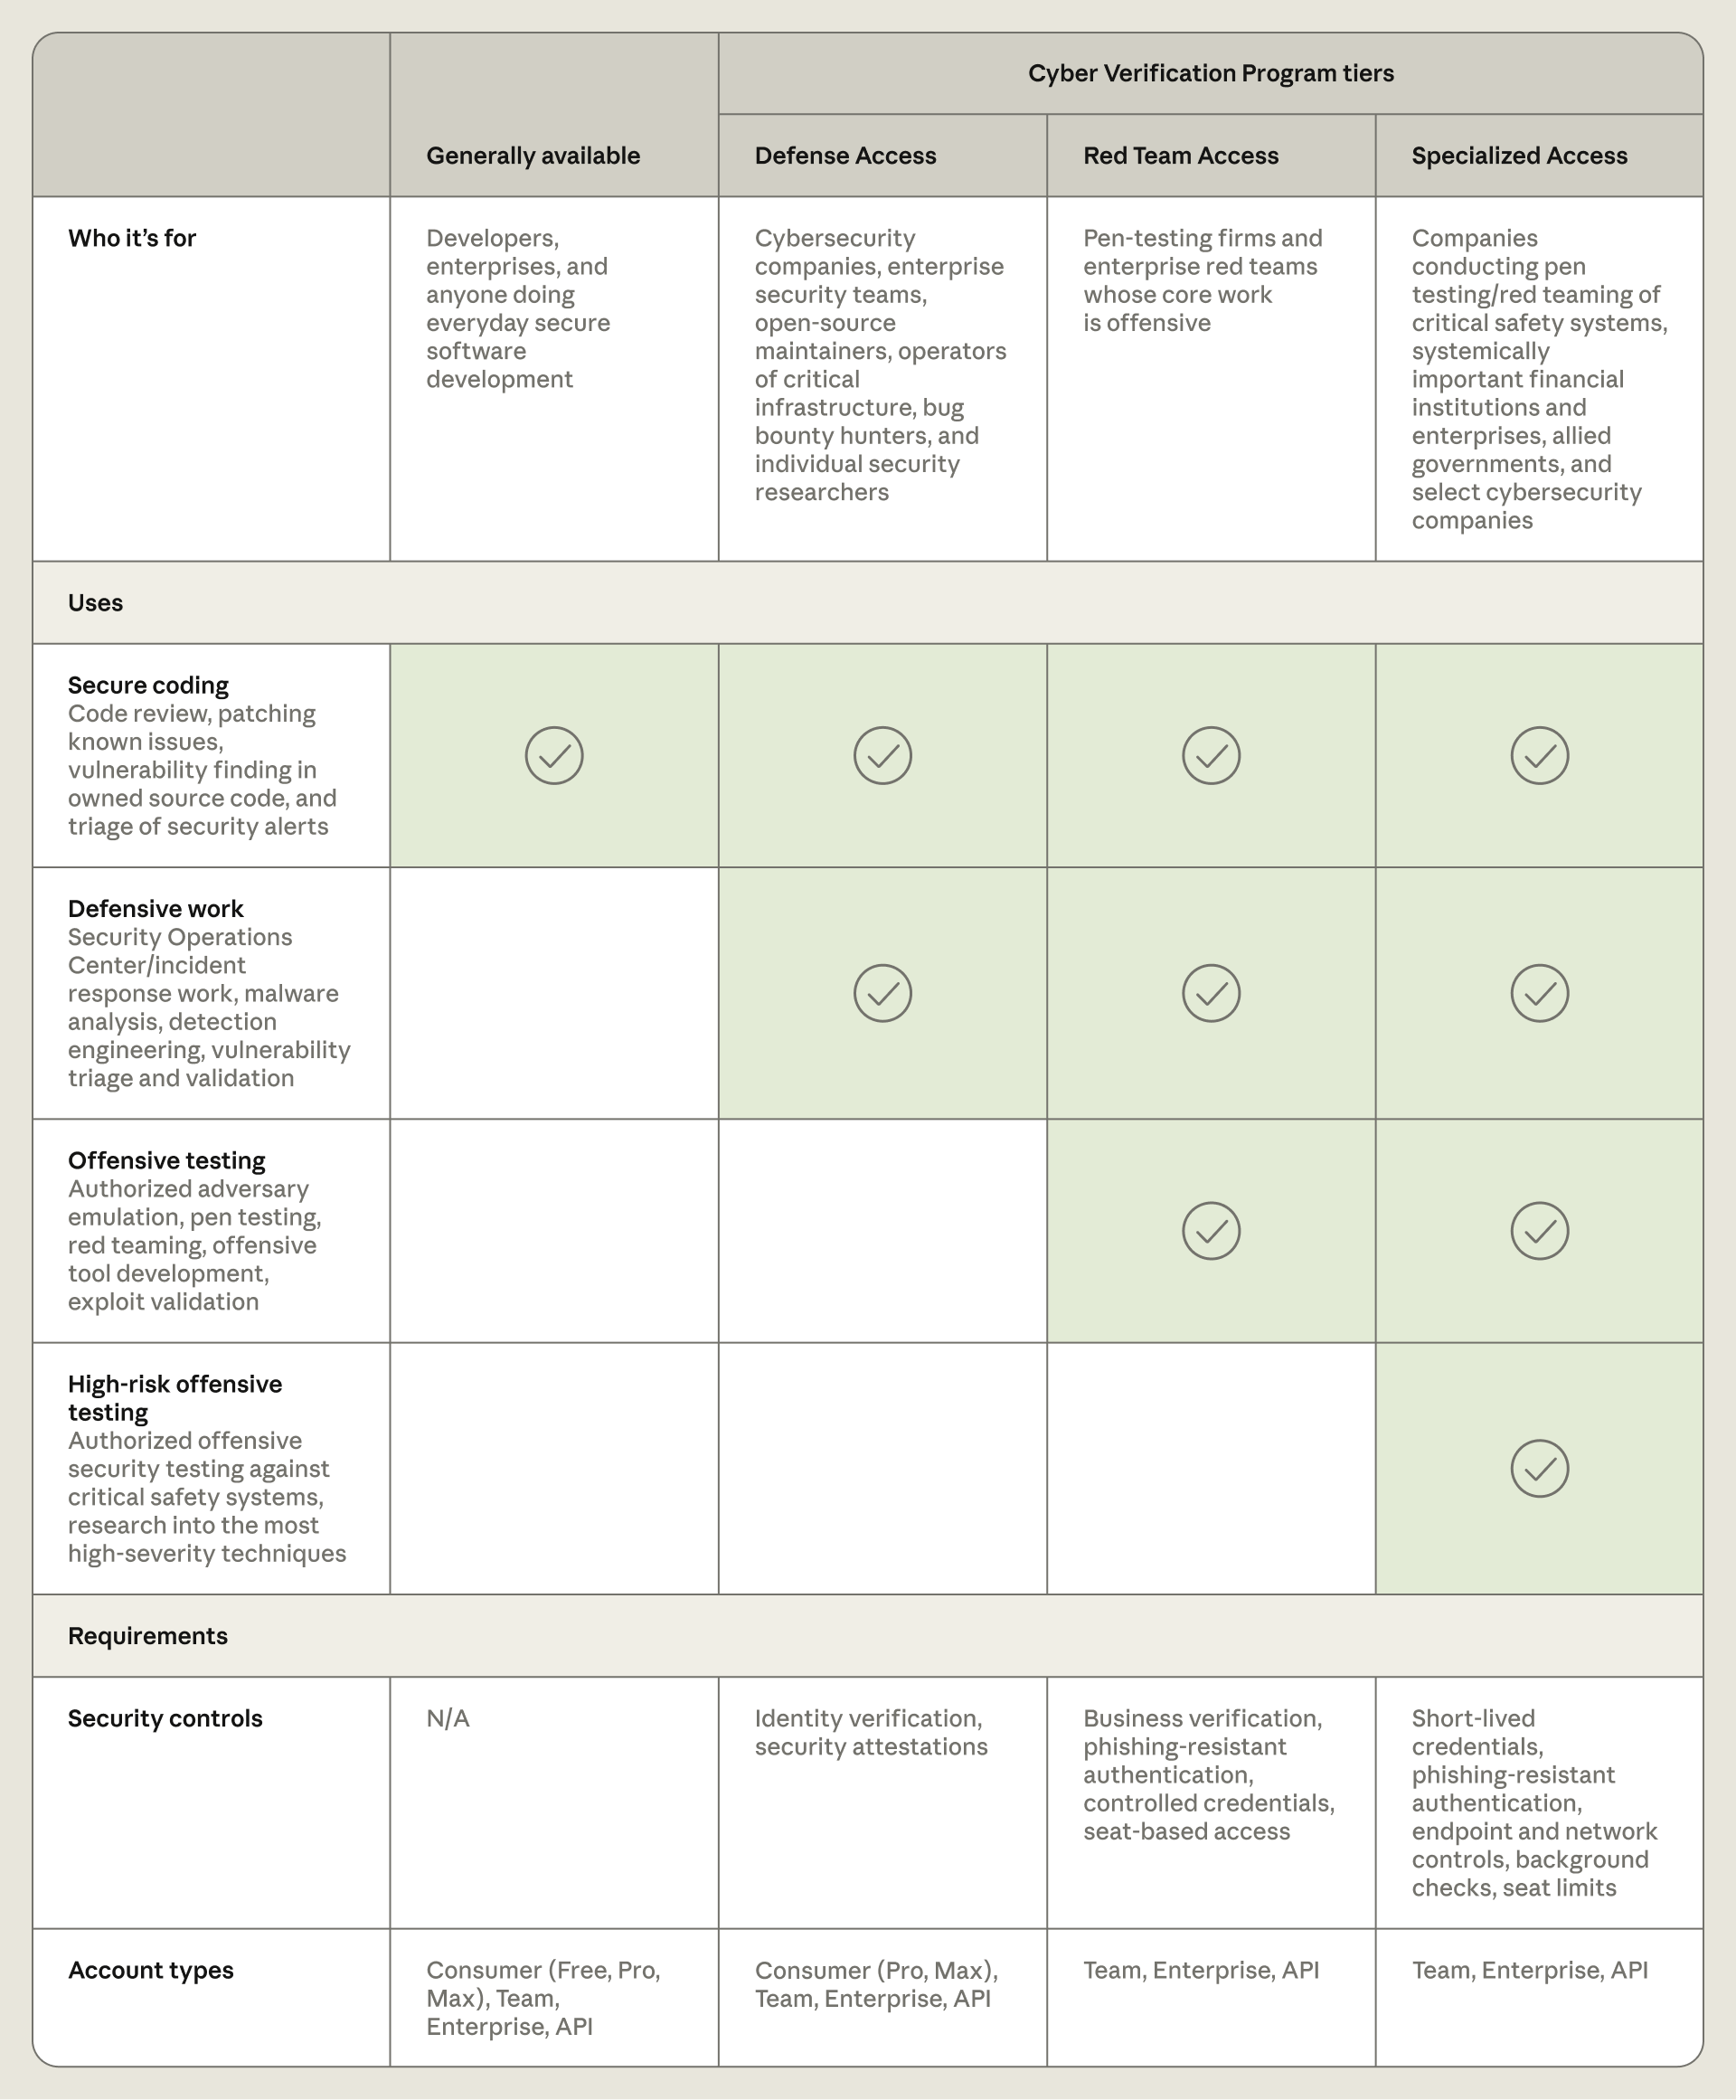
Anthropic ha integrado Project Glasswing y su Cyber Verification Program (CVP) en un único sistema con tres niveles de acceso. La iniciativa permite que profesionales verificados utilicen Claude Opus 5.5, Sonnet 5.5 y Mythos 5.1 para tareas de seguridad con menos bloqueos, pero los permisos dependen del tipo de trabajo y de los controles que pueda acreditar cada solicitante.
El cambio, anunciado el 6 de octubre de 2026, busca ampliar el acceso más allá del grupo reducido de organizaciones que ya trabajaba con Project Glasswing. No supone que esos modelos queden sin restricciones para todo el mundo: Anthropic mantiene filtros y revisa quién puede acceder a cada nivel.
Tres niveles según el riesgo del trabajo
Defense Access cubre tareas defensivas: respuesta a incidentes, análisis de vulnerabilidades, ingeniería inversa de malware y protección de sistemas propios o mantenidos por el solicitante. Anthropic incluye entre los posibles candidatos a equipos de empresas, universidades y organismos públicos, operadores de infraestructuras críticas, mantenedores de código abierto e investigadores individuales con un historial acreditado de vulnerabilidades notificadas.
Red Team Access añade pruebas de penetración y ejercicios de red team, siempre sobre sistemas que la organización tenga autorización para evaluar. Está dirigido a equipos internos, organismos públicos y firmas de seguridad; por ahora, no admite solicitudes individuales. Anthropic afirma que seguirá bloqueando acciones que puedan causar daños físicos o interrupciones a gran escala, como desplegar ransomware o probar sistemas de seguridad de alto riesgo.
El tercer escalón, Specialized Access, tiene menos bloqueos y queda reservado a organizaciones verificadas que deban probar sistemas capaces de afectar a vidas o a mercados: redes eléctricas y de telecomunicaciones, sistemas de vuelo, transferencias interbancarias o redes administrativas gubernamentales. La revisión se realiza en profundidad y en colaboración con el Gobierno de Estados Unidos. Los miembros actuales de Project Glasswing pasarán a este nivel sin tener que volver a solicitar acceso para los modelos que ya utilizan.
Los tres niveles incluyen acceso a los modelos avanzados citados por Anthropic y a modelos futuros. La diferencia está en los permisos, la verificación y las medidas de seguridad exigidas. Para los usos corrientes —como revisar código, corregir fallos conocidos o analizar alertas— la compañía señala que sus modelos de disponibilidad general siguen siendo una opción; el programa está pensado para tareas que sus filtros habituales pueden interrumpir.
Anthropic publica resultados de sus pruebas
La empresa probó los controles de Opus 5.5 con CyScenarioBench, una evaluación de operaciones cibernéticas de varios pasos. Según sus resultados, sin acceso al programa las 50 pruebas se bloquearon desde el primer mensaje. En Defense Access se bloquearon 46 de 50 en algún punto, mientras que con Red Team Access no hubo bloqueos y el modelo completó 34 pruebas.
Son resultados de una evaluación de Anthropic, no una medición independiente de la seguridad del programa en todos los entornos reales. La propia compañía dice que seguirá ajustando sus filtros. La prueba ilustra, eso sí, el objetivo de los niveles: permitir más capacidad a medida que aumentan la autorización y los controles, sin dar el mismo margen a todos los usuarios.
Anthropic también atribuye a Project Glasswing el hallazgo de al menos 129.000 vulnerabilidades verificadas entre abril y julio de 2026, además de otras 5.500 detectadas en sus propios análisis de software de código abierto hasta octubre. La empresa advierte de que las cifras proceden de informes parciales de socios y que el recuento de fallos corregidos está incompleto; por tanto, conviene leerlas como datos comunicados por la compañía, no como un balance auditado de forma independiente.
El acceso también implica controles sobre los datos
Solicitar acceso no basta: Anthropic verificará a las personas y organizaciones y pedirá pruebas de los controles de seguridad requeridos para cada nivel. El programa exige retención de datos para vigilar posibles usos indebidos. La compañía prevé ofrecer más adelante Enterprise Frontier Safeguards, una opción para que las organizaciones elegibles almacenen los datos en infraestructura que controlan. Según su documentación, hay excepciones para ciertas organizaciones que ya cuentan con retención cero en Mythos o Fable.
La expansión acerca herramientas de análisis avanzado a mantenedores e investigadores que antes podían quedar fuera de iniciativas restringidas. Pero el acceso más amplio sigue condicionado: las pruebas de intrusión requieren autorización expresa, y los usos con potencial de causar daños o interrupciones importantes continúan sujetos a límites.
