
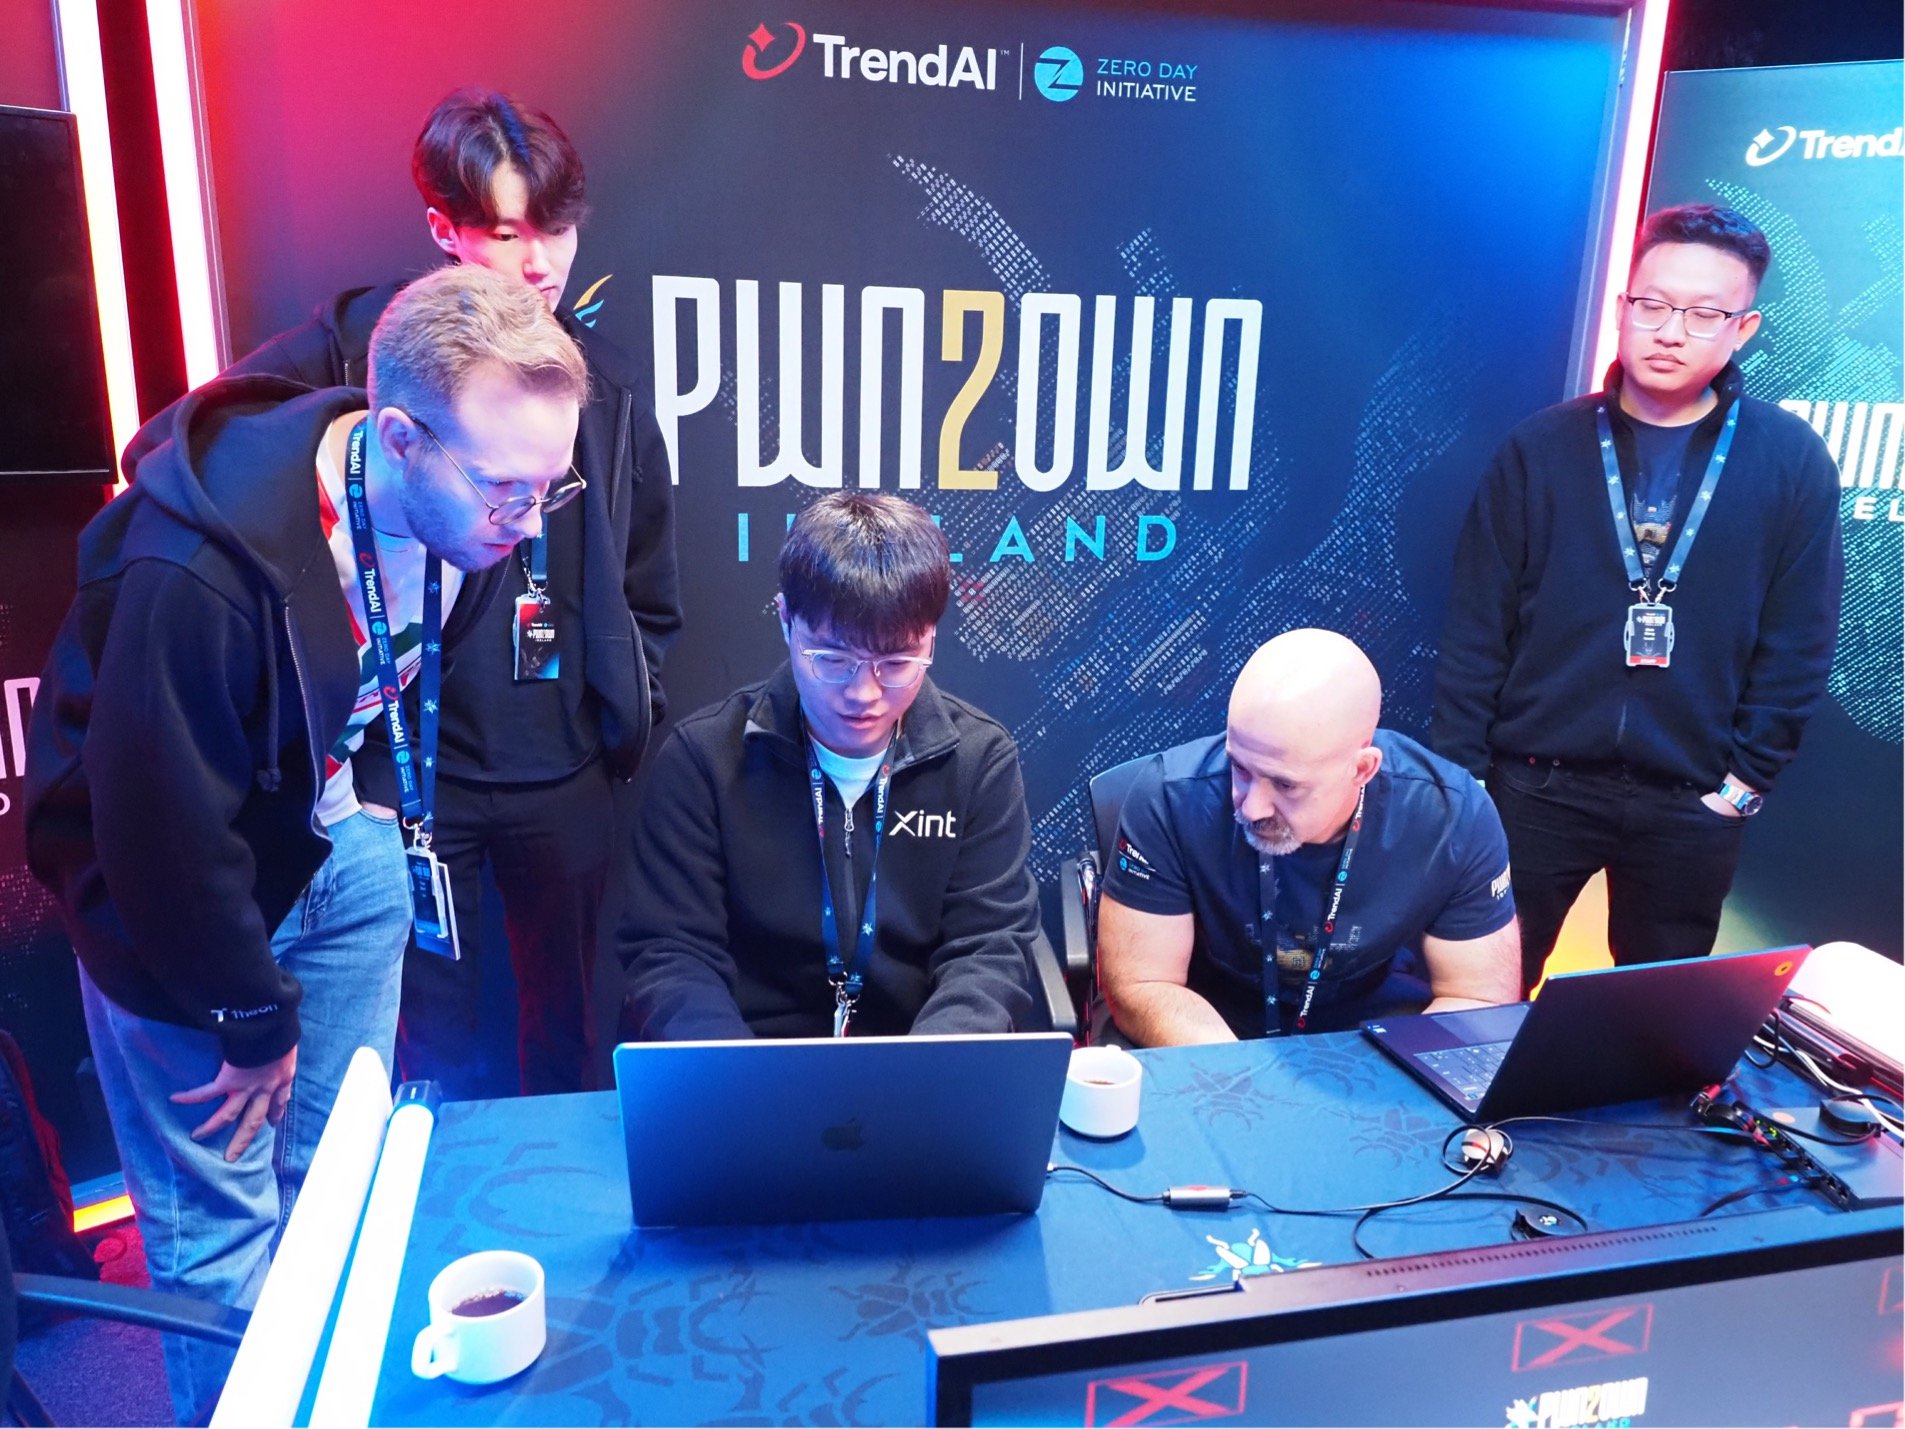
El primer día de Pwn2Own Ireland 2026 puso a prueba móviles, dispositivos conectados y herramientas de inteligencia artificial. Entre los resultados más destacados, investigadores lograron ejecutar código en LiteLLM y OpenAI Codex, y demostraron ataques contra un Samsung Galaxy S26, un altavoz Sonos Era 300 y el puente Philips Hue Bridge Pro.
La jornada se celebró el 6 de octubre en Cork y reunió 21 intentos, según el balance publicado por Zero Day Initiative (ZDI), organizadora del certamen. No todos acabaron igual: hubo demostraciones exitosas, intentos que no llegaron a funcionar dentro del tiempo disponible y varias «colisiones», es decir, cadenas que incluían fallos que el fabricante ya conocía.
LiteLLM y Codex, entre los objetivos de IA
Uno de los resultados más llamativos para el sector de la IA llegó de la mano de Taisic Yun, del equipo Xint. Combinó un problema de validación de entradas con una inyección de código para obtener una reverse shell en LiteLLM: una conexión que permite al sistema afectado comunicarse de vuelta con el equipo del investigador. La demostración recibió 40.000 dólares y cuatro puntos para la clasificación Master of Pwn.
También hubo una explotación de OpenAI Codex. Ikotas Labs empleó una vulnerabilidad de inyección de argumentos, una técnica que manipula los parámetros con los que se ejecuta un programa, y obtuvo otros 40.000 dólares y cuatro puntos. Codex participaba en la categoría de agentes de programación; LiteLLM, en la de infraestructura de IA. Son resultados de pruebas controladas y no una señal de que estos productos estén siendo atacados actualmente.
La jornada incluyó además una demostración contra Oracle Autonomous AI Database, también de VinSOC, que encadenó cinco fallos y obtuvo 40.000 dólares. No todos los intentos relacionados con IA tuvieron éxito: el equipo de VinSOC no consiguió completar su prueba contra Chroma dentro del tiempo asignado.
Móviles y dispositivos conectados: éxitos y fallos ya conocidos
El Samsung Galaxy S26 fue objetivo de varios equipos. Viettel Cyber Security logró explotarlo con cuatro fallos, aunque tres ya eran conocidos por el fabricante. Interrupt Labs también completó una cadena de cuatro errores: ZDI indicó que tres eran colisiones y uno, un fallo de día cero. Ikotas Labs consiguió otra explotación con cuatro fallos; uno ya era conocido por Samsung y seguía sin parchear, según el organizador.
En Sonos Era 300, McCaulay Hudson combinó una escritura fuera de límites con un error de formato de cadena. VinSOC también logró explotar el altavoz, pero uno de los dos fallos utilizados ya era público. En ambos casos la prueba se consideró exitosa, aunque no todos los errores eran nuevos.
Philips Hue Bridge Pro dejó uno de los resultados más claros del día: VinSOC utilizó siete fallos de día cero y recibió 40.000 dólares. Otras dos demostraciones contra el mismo puente también terminaron con éxito, pero incorporaron vulnerabilidades que ya se conocían. En el resto de la jornada, Interrupt Labs logró explotar el monitor de presión arterial Garmin Index BPM y varios investigadores tuvieron éxito contra impresoras Lexmark; otros intentos contra impresoras y un Google Pixel 10 no llegaron a completarse a tiempo.
Qué significa una «colisión» en Pwn2Own
Una colisión no equivale necesariamente a un ataque fallido. En el recuento de ZDI, describe una demostración que funcionó, pero que utilizó uno o más errores que ya habían sido comunicados al fabricante o eran públicos. Por eso, que una explotación se valide en el concurso no significa que toda la cadena sea inédita ni que el dispositivo siga vulnerable a esos mismos fallos después de una actualización.
El balance también muestra por qué conviene separar la demostración técnica de un incidente real: Pwn2Own es un concurso en el que los investigadores prueban sus técnicas sobre objetivos concretos y bajo las condiciones de la competición. Los resultados identifican superficies que merecen atención —desde la validación de entradas en software de IA hasta los componentes de una casa conectada—, pero no prueban por sí solos que haya ataques activos contra usuarios.
La competición continúa con nuevas pruebas en los días siguientes. El calendario de ZDI incluye más intentos contra móviles, asistentes de programación y dispositivos domésticos.
