
Bytecora
Síguenos
Portada Tecnología Gaming Inteligencia Artificial Internet Cultura digital Guías Smarthome
Portada » SonicWall corrige un fallo SSRF crítico en sus SMA1000
Tecnología

SonicWall corrige un fallo SSRF crítico en sus SMA1000

7 de octubre de 20262 minutos de lecturaPor Javier Illescas
Compartir Facebook Twitter Pinterest LinkedIn Tumblr Reddit Telegram Correo electrónico
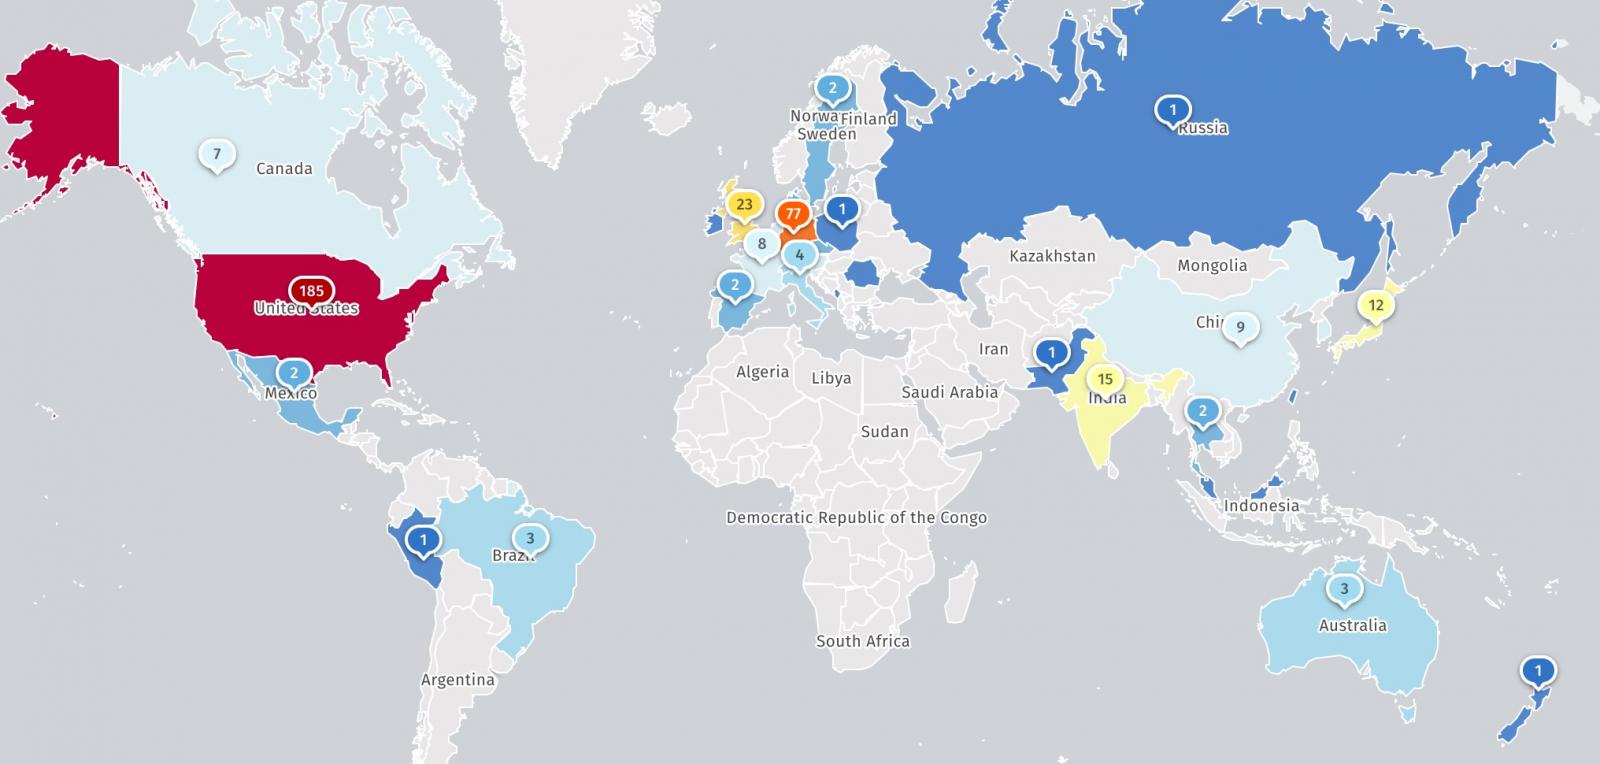
Mapa de Shadowserver sobre dispositivos SMA1000 expuestos a Internet

SonicWall ha publicado parches para cuatro vulnerabilidades de sus dispositivos de acceso remoto SMA 1000. La más grave, identificada como CVE-2026-102255, tiene una puntuación CVSS de 10 sobre 10 y podría permitir que un atacante sin autenticar hiciera que el equipo enviase solicitudes hacia funciones internas.

El aviso afecta a los modelos SMA 6210, 7210 y 8200v, tanto físicos como virtuales. SonicWall asegura que, por ahora, no tiene constancia de que se estén explotando estas vulnerabilidades en ataques reales; aun así, recomienda instalar las versiones corregidas cuanto antes.

Qué dispositivos y versiones deben actualizarse

Según el aviso de seguridad de SonicWall, publicado el 5 de octubre y actualizado el 6, están afectadas las versiones 12.4.3-03526 y anteriores, así como 12.5.0-02952 y anteriores. Las correcciones están disponibles en las versiones 12.4.3-03670 y 12.5.0-03082, además de las posteriores.

La vulnerabilidad crítica es de tipo SSRF, siglas en inglés de falsificación de solicitudes del lado del servidor. En este tipo de fallo, un atacante puede inducir a un sistema para que realice solicitudes en su nombre. En este caso, SonicWall indica que el acceso podría llegar a funciones internas del dispositivo y permitir operaciones no autorizadas. La compañía sitúa el problema en la interfaz Appliance WorkPlace y señala que el ataque no requiere autenticación.

El aviso incluye otros tres fallos: una ejecución remota de código (CVE-2026-102256), con CVSS 7,8; un salto de ruta mediante archivos ZIP (CVE-2026-102257), con 7,2; y una vulnerabilidad de secuencias de comandos entre sitios almacenada (CVE-2026-102258), con 5,5. El parche recomendado cubre las cuatro.

La exposición a Internet no confirma que falte el parche

La alerta se limita a la serie SMA 1000: no afecta a los productos SMA 100 Series ni a la función SSL-VPN de los cortafuegos de SonicWall. La firma afirma que no hay pruebas de explotación activa de ninguno de los cuatro fallos, una situación distinta a confirmar que los dispositivos afectados estén protegidos: eso depende de que se haya instalado la actualización.

Un mapa de Shadowserver incluido en la información de BleepingComputer muestra equipos SMA1000 accesibles desde Internet. Esa exposición, por sí sola, no permite saber si cada dispositivo sigue usando una versión vulnerable: algunos pueden estar ya actualizados.

Para las organizaciones que administran estos gateways, el paso inmediato es comprobar modelo y versión de firmware y aplicar el hotfix correspondiente. SonicWall recomienda actualizar tanto los equipos físicos como los virtuales que ejecuten versiones afectadas.

ciberseguridad CVE-2026-102255 SMA 1000 SonicWall SSRF
Compartir. Facebook Twitter Pinterest LinkedIn Tumblr Correo electrónico
Foto del avatar
Javier Illescas

Siempre estoy trasteando con algo. Me interesan el hardware, los videojuegos, la tecnología y esos rincones de Internet donde suelen aparecer las historias más curiosas. En Bytecora escribo sobre todo aquello que me sorprende, me llama la atención o simplemente merece ser contado.

Entradas relacionadas

Tecnología

Francia alerta de ciberataques a frigoríficos de supermercados: las campañas podrían seguir activas

15 de octubre de 2026
Gaming Tecnología

Epic dice que creó su launcher con «vibe coding»: ya llega a Linux, Fortnite aún no

14 de octubre de 2026
Gaming Tecnología

DLSS 5 se aligera y ya tiene fecha en Hogwarts Legacy: llega el 5 de noviembre

14 de octubre de 2026
Tecnología

ASML avisa: sus máquinas para fabricar chips de IA no darán abasto en 2027 y 2028

14 de octubre de 2026
Tecnología

Actualiza Windows: Microsoft confirma ataques contra un fallo que esquiva las alertas de seguridad

14 de octubre de 2026
Gaming Tecnología

BlackBox para PS5, acusada de reutilizar código de Orbit Store sin publicar el suyo

14 de octubre de 2026
Ver 3 de comentarios

<span class="dsq-postid" data-dsqidentifier="8730 https://bytecora.net/?p=8730">3 comentarios

  1. Pingback: DNSSEC cambia de clave raíz: qué revisar este 11 de octubre

  2. Pingback: GitLab corrige una vulnerabilidad CVSS 10: versiones que debes actualizar

  3. Pingback: Ivanti Connect Secure bajo ataque: versiones que debes actualizar

Deja un comentario Cancelar respuesta

Newsletter Bytecora

Bytecora en tu radar

Lo más interesante de tecnología, gaming e IA, directo a tu correo.

¡Síguenos en redes!
  • Facebook
  • Twitter
Noticias Recientes
Tecnología

Francia alerta de ciberataques a frigoríficos de supermercados: las campañas podrían seguir activas

Javier Illescas15 de octubre de 2026

El CERT-FR confirma compromisos de controladores Danfoss, Copeland y Dixell y advierte que las campañas podrían continuar. Estas son las medidas urgentes de aislamiento y recuperación.

Xbox Nano: el nuevo mando compacto llega a España por 49,99 euros

15 de octubre de 2026

Epic dice que creó su launcher con «vibe coding»: ya llega a Linux, Fortnite aún no

14 de octubre de 2026

Narnia: El sobrino del mago presenta su primer tráiler y ya tiene fecha de estreno

14 de octubre de 2026

DLSS 5 se aligera y ya tiene fecha en Hogwarts Legacy: llega el 5 de noviembre

14 de octubre de 2026

Carrie de Mike Flanagan arrasa en Prime Video: Stephen King vuelve en clave de terror viral

14 de octubre de 2026

ASML avisa: sus máquinas para fabricar chips de IA no darán abasto en 2027 y 2028

14 de octubre de 2026

Actualiza Windows: Microsoft confirma ataques contra un fallo que esquiva las alertas de seguridad

14 de octubre de 2026

Vaiana de acción real llegará a Disney+ el 21 de octubre: fecha, reparto y tráiler

14 de octubre de 2026

Ubisoft propone cerrar RedLynx y reestructura su estudio de Singapur

14 de octubre de 2026
Bytecora

Tecnología, gaming y cultura digital.

Aviso legal Privacidad Cookies Licencia Contacto
© 2026 Bytecora.net Todos los derechos reservados

Escribe aquí arriba y pulsa Intro para buscar. Pulsa Esc para cancelar.